Toiminnallinen turvallisuus käytännössä – miten turvatoimintojen validointi tehdään?
Koneen turvaovi avataan, ja vaarallinen liike pysähtyy. Valoverho tunnistaa vaara-alueelle ulottuvan käden, ja kone reagoi suunnitellulla tavalla. Hätäpysäytyspainikkeen painaminen käynnistää määritellyn pysäytystoiminnon.
Näin turvallisuustoimintojen pitäisi toimia. Mutta miten voidaan osoittaa, että ne todella toimivat oikein kaikissa suunnitelluissa käyttötilanteissa?
Koneen turvallisuuteen liittyvä ohjausjärjestelmä voi sisältää laadukkaita turvakomponentteja, ja sen suoritustaso voidaan osoittaa laskennallisesti. Tämä ei kuitenkaan yksin kerro, toimiiko koko turvallisuustoiminto oikein valmiissa koneessa.
Turvatoimintojen validoinnilla varmistetaan, että turvallisuuteen liittyvä ohjausjärjestelmä toteuttaa sille määritellyt turvallisuustoiminnot ja täyttää niitä koskevat vaatimukset.
Validointi on keskeinen osa toiminnallista turvallisuutta. Sen avulla voidaan tunnistaa esimerkiksi virheitä ohjauslogiikassa, turvalaitteiden kytkennöissä, käyttötilojen hallinnassa ja koneen pysäytys- tai uudelleenkäynnistystoiminnoissa.
Mitä turvatoimintojen validointi tarkoittaa?
Turvatoimintojen validointi tarkoittaa turvallisuustoimintojen vaatimustenmukaisuuden osoittamista analyysin ja testauksen avulla.
Koneiden toiminnallisessa turvallisuudessa käytetään muun muassa standardeja ISO 13849-1 ja ISO 13849-2 sekä IEC 62061.
ISO 13849-1:2023 käsittelee turvallisuuteen liittyvien ohjausjärjestelmän osien suunnittelua ja integrointia. ISO 13849-2:2012 puolestaan määrittelee menettelyjä turvallisuustoimintojen sekä saavutetun kategorian ja suoritustason validoimiseksi analyysin ja testauksen avulla.
IEC 62061 käsittelee koneiden turvallisuuteen liittyvien ohjausjärjestelmien suunnittelua, integrointia, todentamista ja validointia.
Validoinnin lähtökohtana ovat koneen riskienarvioinnissa tunnistetut vaarat ja niiden perusteella määritellyt turvallisuustoiminnot.
Esimerkiksi turvaoven kohdalla ei riitä, että oven avaaminen saa aikaan jonkinlaisen pysäytyksen.
On varmistettava, että pysäytys tapahtuu määritellyllä tavalla, riittävän nopeasti ja oikeissa olosuhteissa. Lisäksi on tarkasteltava, miten järjestelmä käyttäytyy esimerkiksi vikatilanteissa ja millä ehdoilla kone voidaan käynnistää uudelleen.
Validoinnissa arvioidaan siis turvallisuustoiminnon toteutusta kokonaisuutena.
Mitä eroa on verifioinnilla ja validoinnilla?
Toiminnallisessa turvallisuudessa verifiointi ja validointi ovat kaksi toisiaan täydentävää menettelyä.
Verifioinnissa eli todentamisessa arvioidaan, täyttääkö toteutus sille asetetut määritellyt vaatimukset.
Esimerkiksi turvallisuuteen liittyvän ohjausjärjestelmän suunnittelua voidaan todentaa laskelmilla, rakenneanalyyseillä ja muilla soveltuvilla menetelmillä.
ISO 13849-1 -standardin mukaisessa tarkastelussa arvioidaan muun muassa järjestelmän rakennetta, komponenttien luotettavuustietoja, diagnostiikkaa ja yhteisvikaantumisen hallintaa.
Näiden perusteella voidaan määrittää järjestelmän saavuttama suoritustaso eli PL.
Validoinnissa puolestaan osoitetaan, että turvallisuustoiminto vastaa sille asetettuja turvallisuusvaatimuksia ja toimii tarkoitetussa sovelluksessa asianmukaisesti.
Validointi voi sisältää sekä analyysiä että käytännön testausta.
Näiden menettelyjen ero näkyy esimerkiksi tilanteessa, jossa koneeseen asennetaan uusi turvaohjain.
Ohjausjärjestelmän laskennallinen suoritustaso voi täyttää vaaditun PLr-tason. Tästä ei kuitenkaan voida vielä päätellä, että turvaoven avaaminen pysäyttää kaikki tarvittavat vaaralliset liikkeet tai että uudelleenkäynnistyminen on estetty oikealla tavalla.
Tämän osoittaminen edellyttää turvallisuustoiminnon kokonaisuuden arviointia ja validointia.
Miksi PL-laskelma ei yksin riitä?
PL eli Performance Level kuvaa turvallisuuteen liittyvän ohjausjärjestelmän osan kykyä toteuttaa turvallisuustoiminto.
ISO 13849-1 -standardissa käytetään suoritustasoja PL a–PL e.
Turvallisuustoiminnolta vaadittava suoritustaso PLr määritetään riskin perusteella. Toteutetun järjestelmän saavuttaman suoritustason on vastattava sille asetettua vaatimusta.
Suoritustason arvioinnissa voidaan käyttää esimerkiksi SISTEMA-ohjelmistoa.
Laskenta on tärkeä osa turvallisuuteen liittyvän ohjausjärjestelmän arviointia, mutta se ei korvaa toiminnallista testausta.
Kuvitellaan tuotantokone, jonka turvaoven valvonta on toteutettu kahdella anturilla, turvaohjaimella ja moottorin turvallisuuteen liittyvällä pysäytystoiminnolla.
Järjestelmän rakenne ja komponentit voivat laskennallisesti täyttää vaaditun suoritustason.
Käytännön toteutuksessa voi silti olla virhe.
Esimerkiksi jokin vaarallinen liike voi jäädä pysähtymättä, turvaoven avaaminen voi vaikuttaa vain osaan koneesta tai ohjauslogiikka voi sallia odottamattoman uudelleenkäynnistymisen.
Tällaiset puutteet eivät välttämättä ilmene komponenttien luotettavuustiedoista tai PL-laskelmasta.
Saavutettu suoritustaso ja turvallisuustoiminnon oikea toiminta ovat molemmat olennaisia, mutta ne eivät tarkoita samaa asiaa.
Siksi toiminnallisen turvallisuuden arviointiin tarvitaan laskennallisen todentamisen lisäksi asianmukainen validointi.
Miten turvatoimintojen validointi tehdään käytännössä?
Validoinnin sisältö riippuu koneesta, turvallisuustoiminnoista ja sovellettavista standardeista.
Yksittäisen turvaoven valvonnan arviointi on erilainen kokonaisuus kuin automatisoidun tuotantolinjan useita koneita yhdistävän turvallisuusjärjestelmän validointi.
Menettelyssä voidaan kuitenkin tunnistaa viisi keskeistä vaihetta.
1. Määritetään validoitavat turvallisuustoiminnot
Ennen testaamista on tiedettävä, mitä järjestelmän pitää tehdä.
Turvallisuustoimintojen määrittelyn tulee perustua koneen riskienarviointiin.
Jokaisesta turvallisuustoiminnosta tarvitaan riittävän täsmällinen kuvaus, jotta sen oikea toiminta voidaan osoittaa.
Kuvauksessa voidaan määrittää esimerkiksi:
- mikä tapahtuma käynnistää turvallisuustoiminnon
- mitä vaarallisia toimintoja turvallisuustoiminto koskee
- millaiseen turvalliseen tilaan koneen pitää siirtyä
- kuinka nopeasti toiminnon pitää toteutua
- millä ehdoilla turvallisuustoiminto voidaan palauttaa
- miten toiminto käyttäytyy koneen eri käyttötiloissa.
Esimerkiksi turvaoven kohdalla turvallisuustoiminnon kuvaus voi määrittää, että oven avaaminen pysäyttää tietyt vaaralliset liikkeet ja estää niiden käynnistymisen oven ollessa avoinna.
Jos koneessa on useita käyttötiloja, on lisäksi selvitettävä, miten turvallisuustoiminnon tulee käyttäytyä kussakin tilassa.
Ilman täsmällistä toiminnallista määrittelyä testaustuloksia on vaikea arvioida luotettavasti.
2. Tarkastetaan suunnittelu ja tekninen toteutus
Ennen käytännön toimintakokeita tarkastellaan turvallisuuteen liittyvän ohjausjärjestelmän suunnittelua ja toteutusta.
Tarkastelussa voidaan hyödyntää esimerkiksi sähkö- ja hydrauliikkakaavioita, ohjausjärjestelmän toiminnallisia kuvauksia, komponenttitietoja sekä turvallisuustoimintojen laskelmia.
Tavoitteena on varmistaa, että toteutus vastaa suunniteltua rakennetta ja että turvallisuustoimintojen toteuttamiseen tarvittavat järjestelmän osat on huomioitu.
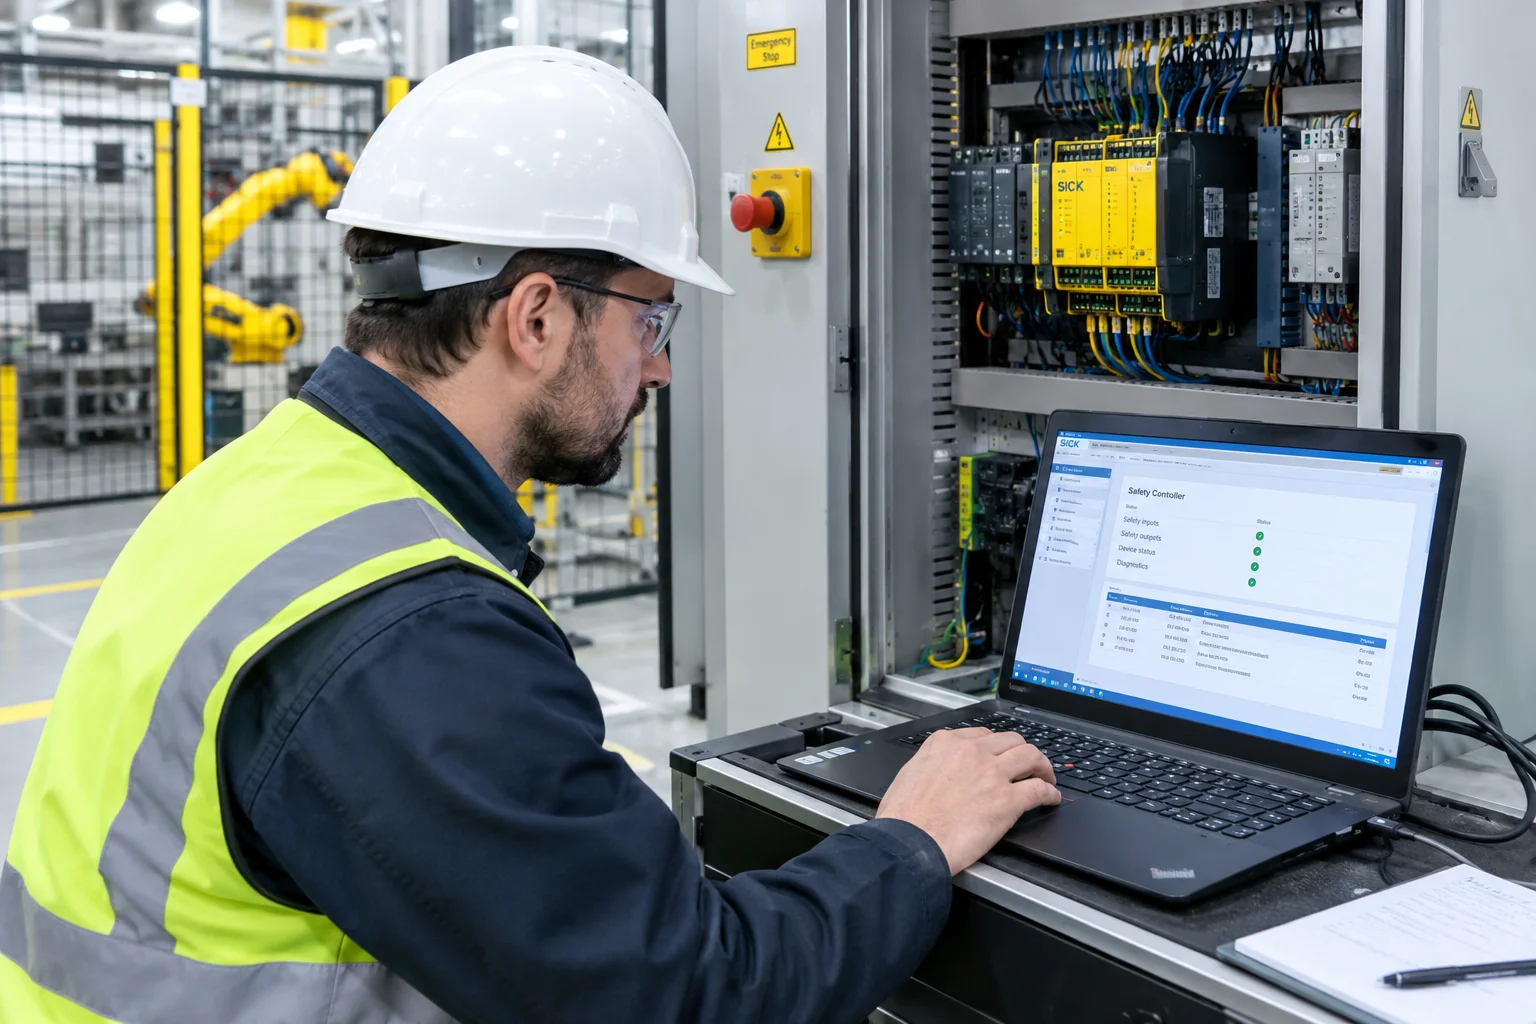
Turvallisuustoiminto voi muodostua esimerkiksi anturista, ohjauslogiikasta ja toimilaitteesta.
Näistä jokaisen toiminta voi vaikuttaa turvallisuustoiminnon toteutumiseen.
Jos esimerkiksi turvaoven anturi toimii oikein mutta pysäytyksestä vastaavan toimilaitteen ohjaus on toteutettu virheellisesti, koko turvallisuustoiminto voi jäädä puutteelliseksi.
3. Suunnitellaan testit ja hyväksymiskriteerit
Turvallisuustoimintojen testausta ei pitäisi aloittaa ilman suunnitelmaa siitä, mitä testataan ja millä perusteella tulos hyväksytään.
Testisuunnitelman tulee perustua turvallisuustoiminnoille määriteltyihin vaatimuksiin.
Esimerkiksi turvaoven valvonnan testauksessa voidaan joutua tarkastamaan, pysähtyvätkö kaikki määritellyt vaaralliset liikkeet, estyykö käynnistyminen oven ollessa avoinna ja edellyttääkö toiminnon palauttaminen erillistä kuittausta.
Myös koneen eri käyttötilat ja turvallisuustoiminnon kannalta merkitykselliset vikatilanteet on huomioitava.
Hyväksymiskriteerien on oltava sellaisia, että testin tulos voidaan todeta yksiselitteisesti.
Pelkkä merkintä ”toimii” ei välttämättä kerro, mitä on testattu ja millaisia vaatimuksia toiminnon on todettu täyttävän.
Jos turvallisuustoiminnolle on määritelty esimerkiksi suurin sallittu vasteaika, testauksen on tarvittaessa osoitettava, että tämä vaatimus täyttyy.
4. Testataan turvallisuustoiminnot
Käytännön testauksessa varmistetaan, että turvallisuustoiminto käyttäytyy määrittelynsä mukaisesti.
Testit on suunniteltava ja toteutettava turvallisesti. Vikatilanteiden arviointi ei tarkoita sitä, että koneeseen pitäisi aiheuttaa hallitsemattomia vaaratilanteita.
Osa vaatimuksista voidaan osoittaa analyysin avulla, ja osa edellyttää tarkoituksenmukaisia toimintakokeita.
Turvaoven valvonnan testaus
Turvaoven kohdalla voidaan tarkastaa esimerkiksi oven avaamisen vaikutus koneen vaarallisiin toimintoihin.
Lisäksi voidaan testata, estääkö järjestelmä vaarallisen käynnistymisen silloin, kun oven turvallisuusehdot eivät täyty.
Jos turvallisuustoiminto edellyttää erillistä kuittausta, on varmistettava, ettei pelkkä oven sulkeminen käynnistä vaarallista liikettä.
Valoverhon toiminnan testaus
Valoverhon kohdalla on arvioitava, toteutuuko määritelty turvallisuustoiminto silloin, kun valvottu alue havaitaan varatuksi.
Turvallisuuden kannalta olennaisia voivat olla esimerkiksi pysäytystoiminnon toteutuminen, vasteaika ja suojausratkaisun sijoitus suhteessa vaaralliseen liikkeeseen.
Valoverhon turvallisuutta ei voida arvioida pelkästään sen perusteella, että sen lähtösignaali vaihtaa tilaa.
Myös koneen käyttäytyminen ja valoverhon muodostaman suojausratkaisun riittävyys on arvioitava.
Hätäpysäytyksen testaus
Hätäpysäytyksen testauksessa varmistetaan, että painikkeen käyttäminen käynnistää määritellyn pysäytystoiminnon.
Lisäksi tarkastellaan esimerkiksi toiminnon palautumista ja sitä, ettei hätäpysäytyslaitteen vapauttaminen sellaisenaan käynnistä konetta uudelleen.
Hätäpysäytys on täydentävä suojaustoimenpide. Se ei korvaa koneen muita tarvittavia suojausratkaisuja.
Käyttötilojen ja palautumisen testaus
Monissa koneissa on useita käyttötiloja, kuten automaattikäyttö, käsikäyttö ja huoltoon tai säätöön tarkoitettu käyttötila.
Turvallisuustoimintojen käyttäytyminen voi vaihdella käyttötilan mukaan.
Validoinnissa on varmistettava, että käyttötilojen valinta ja vaihtaminen eivät aiheuta vaaratilanteita ja että turvallisuustoiminnot vastaavat kullekin käyttötilalle asetettuja vaatimuksia.
Erityistä huomiota on kiinnitettävä tilanteisiin, joissa kone palautetaan pysäytyksen jälkeen toimintavalmiuteen.
5. Dokumentoidaan tulokset ja käsitellään poikkeamat
Validoinnista on jäätävä riittävä dokumentaatio, jonka perusteella voidaan osoittaa, mitä turvallisuustoimintoja on arvioitu ja millaisin tuloksin.
Dokumentaatiossa on tarkoituksenmukaista yksilöidä ainakin arvioitu kone tai järjestelmä, turvallisuustoiminto, sovelletut vaatimukset, käytetyt menetelmät, hyväksymiskriteerit ja saadut tulokset.
Lisäksi on kirjattava havaitut poikkeamat sekä niiden perusteella tehdyt korjaavat toimenpiteet.
Jos testauksessa havaitaan, ettei turvallisuustoiminto täytä sille asetettuja vaatimuksia, puute on korjattava ja korjauksen vaikutus varmistettava.
Korjaus voi edellyttää myös muiden turvallisuustoimintojen uudelleenarviointia, jos muutos vaikuttaa niiden toimintaan.
Validoinnin tarkoituksena ei ole tuottaa pelkkää hyväksymismerkintää, vaan osoittaa turvallisuustoimintojen vaatimustenmukaisuus.
Millaisia puutteita validoinnissa voidaan havaita?
Turvallisuustoimintojen validointi voi paljastaa virheitä, joita suunnitteludokumentaation tai laskelmien perusteella ei ole havaittu.
Esimerkiksi seuraavanlaiset puutteet ovat teknisesti mahdollisia:
Kaikki vaaralliset liikkeet eivät pysähdy. Turvalaitteen toiminta voi vaikuttaa vain osaan koneen toimilaitteista, vaikka turvallisuustoiminnon pitäisi kattaa laajempi kokonaisuus.
Uudelleenkäynnistymisen esto ei toimi tarkoitetulla tavalla. Kone voi sallia vaarallisen toiminnon käynnistymisen tilanteessa, jossa turvallisuustoiminnon määrittely edellyttää erillistä käynnistystoimenpidettä.
Turvallisuustoiminnon vaste ei täytä vaatimusta. Järjestelmä voi reagoida turvalaitteen signaaliin, mutta vaarallisen liikkeen pysähtyminen voi kestää pidempään kuin suojausratkaisun suunnittelussa on sallittu.
Käyttötilojen välille jää virheellinen toiminnallinen yhteys. Turvallisuustoiminto voi toimia automaattikäytössä mutta käyttäytyä virheellisesti toisessa käyttötilassa.
Vikatilanteiden hallinta on puutteellinen. Järjestelmä ei välttämättä tunnista tai käsittele tiettyä turvallisuustoiminnon kannalta merkityksellistä vikaa suunnitellulla tavalla.
Tällaiset puutteet osoittavat, miksi turvallisuustoiminnon arvioinnissa on tarkasteltava koko toteutusta eikä ainoastaan yksittäisiä komponentteja.
Milloin turvatoimintojen validointi tarvitaan?
Turvallisuustoimintojen validointi kuuluu koneen turvallisuuteen liittyvän ohjausjärjestelmän suunnittelu- ja vaatimustenmukaisuuden arviointiprosessiin silloin, kun sovellettavat vaatimukset ja käytetty standardimenetelmä sitä edellyttävät.
Koneen valmistajan on osoitettava, että kone täyttää sitä koskevat olennaiset terveys- ja turvallisuusvaatimukset.
Konedirektiivin 2006/42/EY liitteen I kohta 1.2.1 sisältää ohjausjärjestelmien turvallisuutta ja luotettavuutta koskevia vaatimuksia.
Esimerkiksi ohjausjärjestelmän laitteisto- tai ohjelmistovika ei saa johtaa vaaratilanteeseen.
Lainsäädäntö määrittää turvallisuuden tavoitteet. ISO 13849- ja IEC 62061 -standardit tarjoavat menetelmiä turvallisuuteen liittyvien ohjausjärjestelmien suunnitteluun ja vaatimustenmukaisuuden osoittamiseen.
Uuden koneen käyttöönotto
Uuden koneen valmistuksessa turvallisuustoimintojen oikea toteutus on varmistettava ennen koneen markkinoille saattamista tai käyttöönottoa.
Validointi kannattaa suunnitella osaksi koneen kehitys- ja käyttöönottoprosessia.
Jos testaus jätetään projektin viimeiseksi vaiheeksi, mahdollisten virheiden korjaaminen voi edellyttää muutoksia jo valmiiseen ohjausjärjestelmään.
Koneen modernisointi
Turvallisuustoimintojen arviointi on tärkeää myös silloin, kun olemassa olevan koneen ohjausjärjestelmää muutetaan.
Esimerkiksi turvareleen vaihtaminen ohjelmoitavaan turvaohjaimeen voi muuttaa turvallisuustoiminnon toteutusta.
Vaikka muutoksen tavoitteena olisi parantaa turvallisuutta, on varmistettava, että uusi ratkaisu toteuttaa kaikki tarvittavat turvallisuustoiminnot.
Muutoksen laajuudesta riippuen voidaan joutua päivittämään turvallisuustoimintojen määrittelyjä, laskelmia, ohjelmistodokumentaatiota ja validointia.
Kaikki koneeseen tehtävät muutokset eivät automaattisesti aiheuta uuden CE-merkinnän tarvetta. Muutoksen vaikutukset koneen turvallisuuteen ja sovellettaviin vaatimuksiin on kuitenkin arvioitava erikseen.
Koneiden liittäminen tuotantolinjaan
Yksittäisen koneen turvallisuustoiminnot voivat olla asianmukaisesti toteutettuja, mutta koneiden yhdistäminen voi muuttaa niiden toimintaympäristöä.
Esimerkiksi yhden koneen turvaoven avaaminen voi edellyttää myös siihen liittyvän kuljettimen tai toisen koneen vaarallisen liikkeen pysäyttämistä.
Jos turvallisuustoiminto ulottuu usean koneen muodostamaan kokonaisuuteen, sen toteutusta on arvioitava koko kyseisen kokonaisuuden osalta.
Pelkkä yksittäisten koneiden aikaisempi testaus ei välttämättä osoita yhdistetyn järjestelmän turvallisuustoimintojen oikeaa käyttäytymistä.
Kuka vastaa turvatoimintojen validoinnista?
Koneen valmistaja vastaa siitä, että markkinoille saatettava tai käyttöön otettava kone täyttää sitä koskevat vaatimukset.
Turvallisuustoimintojen validointi voidaan toteuttaa osana valmistajan omaa suunnittelu- ja laadunvarmistusprosessia tai käyttää tehtävään soveltuvaa ulkopuolista asiantuntijaa.
Keskeistä on, että validoinnin suorittajalla on riittävä osaaminen kyseisestä turvallisuuteen liittyvästä ohjausjärjestelmästä, sovellettavista vaatimuksista ja käytettävistä menetelmistä.
IEC 62061 sisältää myös vaatimuksia validointitoiminnan riippumattomuudesta.
Tämä ei kuitenkaan tarkoita, että jokaisen koneen kaikki turvallisuustoiminnot olisi aina validoitava ulkopuolisessa tarkastuslaitoksessa.
Validoinnin järjestämisessä on noudatettava kyseiseen koneeseen ja valittuun vaatimustenmukaisuuden arviointimenettelyyn sovellettavia vaatimuksia.
Käytössä olevan koneen muutostöissä myös työnantajan on huolehdittava työvälineen turvallisuuden varmistamisesta.
Valtioneuvoston asetus työvälineiden turvallisesta käytöstä ja tarkastamisesta (403/2008) edellyttää työvälineen turvallisuuden järjestelmällistä arviointia erityisesti turvallisuuteen vaikuttavien muutosten yhteydessä.
Miten validointi liittyy koneen CE-merkintään?
CE-merkintä on valmistajan ilmoitus siitä, että kone täyttää sitä koskevat sovellettavat EU-lainsäädännön vaatimukset.
Jos koneen riskien pienentäminen perustuu turvallisuuteen liittyvän ohjausjärjestelmän toimintaan, valmistajan on pystyttävä osoittamaan myös kyseisen järjestelmän vaatimustenmukaisuus.
Turvallisuustoimintojen validointi on yksi keino osoittaa, että suunnitellut turvallisuustoiminnot toteutuvat asianmukaisesti.
Validointidokumentaatio voi muodostaa osan koneen teknistä tiedostoa.
On kuitenkin tärkeää erottaa toisistaan yksittäisen turvallisuustoiminnon validointi ja koko koneen vaatimustenmukaisuuden arviointi.
Hyväksytty turvatoiminnon validointi ei yksin osoita, että koko kone täyttää kaikki CE-merkinnän edellytykset.
Koneen turvallisuuteen voivat vaikuttaa myös esimerkiksi mekaaniset suojaukset, sähkövarustus, kulkutiet, ergonomia ja muut olennaiset terveys- ja turvallisuusvaatimukset.
Toiminnallinen turvallisuus muodostaa yhden osan koneen kokonaisvaltaisesta turvallisuudesta.
Muuttuuko turvatoimintojen validointi uuden koneasetuksen myötä?
EU:n koneasetusta (EU) 2023/1230 sovelletaan pääosin 20.1.2027 alkaen. Se korvaa konedirektiivin 2006/42/EY.
Uuden koneasetuksen liite III sisältää ohjausjärjestelmien turvallisuutta ja luotettavuutta koskevia vaatimuksia.
Asetuksessa huomioidaan aiempaa yksityiskohtaisemmin myös turvallisuuteen liittyvät ohjelmistot, tiedot ja järjestelmien suojaaminen tahattomalta tai tahalliselta muuttamiselta.
Tämä on merkityksellistä erityisesti ohjelmoitavien turvallisuusjärjestelmien yhteydessä.
Turvallisuustoiminnon oikean käyttäytymisen ja luotettavuuden osoittaminen säilyy olennaisena osana koneen turvallisuuden arviointia.
Koneasetuksen soveltamisalaan kuuluvissa tulevissa projekteissa on lisäksi arvioitava, miten uudet ohjelmistoihin ja ohjausjärjestelmiin liittyvät vaatimukset vaikuttavat suunnitteluun, testaukseen ja dokumentointiin.
Turvatoimintojen validointi kannattaa huomioida jo suunnitteluvaiheessa
Toiminnallinen turvallisuus ei valmistu pelkällä turvakomponenttien valinnalla tai PL-laskelmalla.
Turvallisuustoiminnon on oltava oikein määritelty, suunniteltu ja toteutettu. Lisäksi on pystyttävä osoittamaan, että toiminto täyttää sille asetetut vaatimukset.
Validoinnissa yhdistyvät turvallisuustoimintojen määrittely, teknisen toteutuksen arviointi, analyysi, testaus ja tulosten dokumentointi.
Kun nämä vaiheet huomioidaan jo suunnittelussa, turvallisuustoimintojen toteutusta voidaan arvioida järjestelmällisesti ennen koneen käyttöönottoa.
Erityisen tärkeää tämä on monimutkaisissa koneissa, ohjelmoitavissa turvallisuusjärjestelmissä ja tuotantolinjoissa, joissa yhden turvallisuustoiminnon vaikutus voi ulottua useisiin koneisiin.
Koneturva auttaa yrityksiä turvallisuustoimintojen määrittelyssä, turvapiirien suunnittelussa, suoritustasojen arvioinnissa sekä turvallisuuteen liittyvien ohjausjärjestelmien todentamisessa ja validoinnissa.
Usein kysyttyä turvatoimintojen validoinnista
Mitä turvatoimintojen validointi tarkoittaa?
Turvatoimintojen validoinnilla osoitetaan analyysin ja testauksen avulla, että koneen turvallisuuteen liittyvä ohjausjärjestelmä toteuttaa määritellyt turvallisuustoiminnot ja täyttää niitä koskevat vaatimukset.
Riittääkö PL-laskelma turvatoiminnon validointiin?
Ei yksin. PL-laskelmalla voidaan arvioida turvallisuuteen liittyvän ohjausjärjestelmän saavuttamaa suoritustasoa. Validoinnissa on lisäksi osoitettava, että turvallisuustoiminto toteutuu oikein kyseisessä koneessa ja täyttää sille asetetut vaatimukset.
Mitä eroa on verifioinnilla ja validoinnilla?
Verifioinnissa eli todentamisessa tarkastetaan, täyttääkö toteutus määritellyt vaatimukset. Validoinnissa osoitetaan, että turvallisuustoiminto vastaa sille asetettuja turvallisuusvaatimuksia ja toimii tarkoitetussa sovelluksessa asianmukaisesti. Menettelyt täydentävät toisiaan.
Mitä standardia turvatoimintojen validoinnissa käytetään?
Koneiden turvallisuuteen liittyvien ohjausjärjestelmien validoinnissa käytetään muun muassa standardia ISO 13849-2:2012. Myös IEC 62061 käsittelee turvallisuuteen liittyvien ohjausjärjestelmien validointia. Sovellettava standardimenetelmä valitaan kyseisen järjestelmän ja koneen vaatimusten perusteella.
Pitääkö turvatoiminnot testata käytännössä?
Turvallisuustoimintojen validointiin kuuluu soveltuvien analyysi- ja testausmenetelmien käyttö. Käytännön toimintakokeilla voidaan osoittaa esimerkiksi pysäytystoimintojen, käynnistymisen eston ja käyttötilojen turvallisuustoimintojen oikea käyttäytyminen. Kaikkia vaatimuksia ei kuitenkaan osoiteta yksinomaan fyysisillä testeillä.
Pitääkö turvatoiminnot validoida koneen modernisoinnin jälkeen?
Jos modernisointi vaikuttaa turvallisuustoiminnon toteutukseen tai sen vaatimuksiin, muutoksen vaikutukset on arvioitava ja toiminnon asianmukainen toteutuminen varmistettava. Tarvittavan validoinnin laajuus riippuu muutoksesta ja kyseisestä turvallisuustoiminnosta.
Onko ISO 13849-2:2012 edelleen voimassa?
Kyllä. Lokakuussa 2026 ISO 13849-2:2012 on edelleen julkaistu voimassa oleva kansainvälinen standardi. Uutta versiota valmistellaan, mutta keskeneräinen standardiluonnos ei korvaa voimassa olevaa julkaisua.